Sicherheitslücken in Android sind längst keine Neuheit mehr und werden mittlerweile fast schon „normal“ hingenommen. Dies ist kein perfektes System, aber das meistgenutzte, was eine größere Angriffsfläche für Sicherheitsprobleme mit sich bringt.
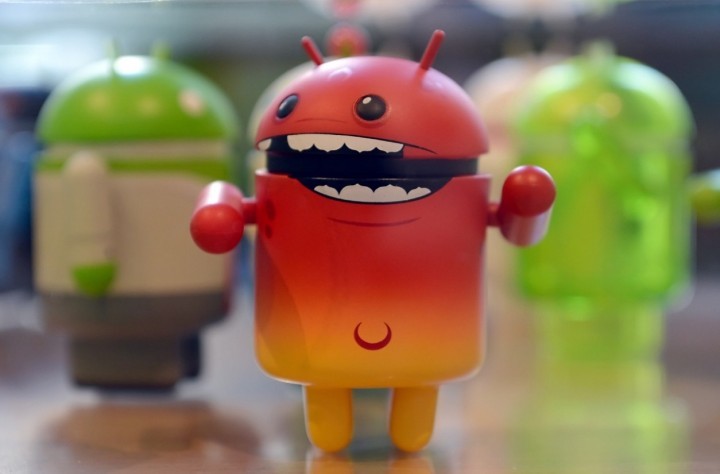
Eine neue Malware wurde entdeckt, die sich nicht damit begnügt, Nutzerdaten zu stehlen, sondern stattdessen die Router angreift, mit denen sich der Nutzer verbindet, und deren DNS-Einstellungen verändert.
Diese neue Android-Malware, die Switcher genannt wird, verfolgt einen völlig anderen Ansatz als bisher bekannt. Sie konzentriert sich weder auf die Nutzerdaten noch auf das Betriebssystem selbst. Stattdessen greift sie bevorzugt andere Elemente des Netzwerks an, mit dem das Smartphone verbunden ist, wobei das bevorzugte Ziel die Internet-Zugangsrouter sind, bei denen versucht wird, die eingestellten DNS-Server zu ändern.
Gelingt ihr das, erhält sie eine größere Kontrolle über die übrigen Geräte und sorgt für eine wesentlich größere Auswirkung, da alle Geräte, die sich mit dem infizierten Netzwerk verbinden, fortan diese neuen DNS-Server verwenden.
So funktioniert dieser Angriff unter Android
Wie bereits erwähnt, hat Switcher es nicht auf Android selbst abgesehen, sondern nutzt es als Mittel, um zu den Routern zu gelangen, die den Internetzugang bereitstellen, indem es sich in den WLAN-Netzwerken verbreitet, mit denen sich Android verbindet. Ziel dieser Malware ist es, die eingestellten DNS-Server zu ändern und stattdessen andere, vom Angreifer kontrollierte Server zu verwenden.

Um Zugriff auf diese Router zu erhalten, verwendet Switcher eine Brute-Force-Technik, bei der versucht wird, die Zugangsdaten mithilfe bekannter Wörterbücher zu ermitteln.
Nach dem Zugriff auf die Router kann die Malware das jeweilige Gerät erkennen und ändert mittels JavaScript und Web-Zugriff die eingestellten DNS-Server. Die Routermarke, die Switcher am häufigsten ins Visier nimmt, ist TP-Link.
Gelingt diese Änderung, sind diese Server fortan auf allen Geräten eingestellt, die sich mit diesem Netzwerk verbinden, da die meisten diese Server über den DHCP-Dienst erhalten.
Das Endergebnis ist, dass Nutzer auf Websites umgeleitet werden, die nichts mit den eigentlich gewünschten zu tun haben, auf denen sie unerwünschte Werbung und wahrscheinlich sogar neue Malware- und Virusinfektionen erhalten.
Nach aktuellem Wissensstand wird diese Malware über eine gefälschte App für die Baidu-Suche sowie über eine weitere App verbreitet, die sich der Weitergabe von WLAN-Zugängen widmet.
Dies ist ein weiterer Grund, besondere Vorsicht walten zu lassen und Geräte nicht mit werkseitigen oder einfachen, leicht zu erratenden Passwörtern konfiguriert zu lassen. Bisher gibt es noch keine Lösung für dieses Problem.
Sie können diese Nachricht vollständig und im Original lesen unter: https://pplware.sapo.pt/smartphones-tablets/android/malware-android-ignora-ataca-routers/
Möchten Sie benachrichtigt werden, wenn wir den nächsten Artikel oder das nächste Video veröffentlichen?
Kostenlos. Sie werden benachrichtigt, sobald wir veröffentlichen. Kein Spam, einfache Abmeldung.