Originaltext von Paulo Brandão, Senior Consultant bei MEGABIT
 1999 reiste ich mit einem Kollegen nach Genf, um an der von Microsoft organisierten Windows 2000 Deployment Conference teilzunehmen. Als wir am Flughafen ankamen und auf unser Gepäck warteten, bemerkten wir, dass einige Bildschirme am Flughafen einen für Windows NT4.0 und 2000 damals typischen Fehler zeigten, etwas wie „C++ Library…“.
Der Flughafen, der Tausende von Nerds aus der EMEA-Region (Europa, Naher Osten, Afrika) empfing, die höchste Konzentration an technischem Wissen pro Quadratmeter, und da war er: der Fehler des ungeliebten Windows! Wir fanden das lustig.
Am nächsten Tag, bei einem der Vorträge von Mark Russinovich, damals ein Guru der inneren Funktionsweise von Windows, der über Stabilität sprach (oder deren Fehlen, wie viele von uns, die vom UNIX kamen, damals wussten), hatte ich die Gelegenheit, ihm halb im Scherz, halb im Ernst, die Frage zu dem Vorfall am Flughafen Genf vom Vortag zu stellen.
– „Ah, und wie ist es möglich, Mark, dass so etwas am Flughafen Genf passiert, ha, ha, ha, da haben wir’s, wir sprechen über die Stabilität von Windows…“.
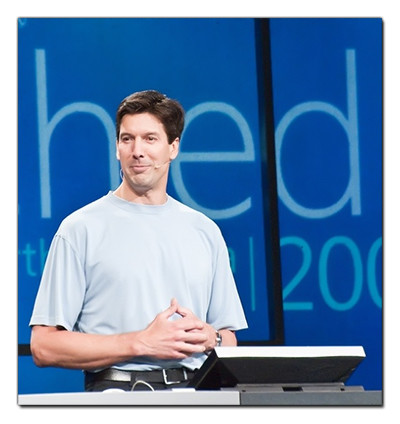
Mark Russinovich
Unbeeindruckt antwortet mir Russinovich:
– „Ja, ich weiß, was passiert ist. Weißt du, dass ein Update für dieses System, das den Fehler behob, der in diesem Fall durch die Software eines Entwicklers ausgelöst werden kann, den Microsoft aber beheben wollte, schon vor 6 Monaten veröffentlicht worden war? Das Problem ist nicht Microsoft. Das Problem ist ein System, das aus Microsoft (bzw. dem Betriebssystem), Hardware, Techniker: Nutzer besteht. All diese Komponenten machen das System aus. Wenn eine davon versagt, wird es sicher Probleme geben. Wenn es keine Verantwortung des Systemadministrators gibt, wenn es keinen Prozess, keine Prozedur, keine Arbeitsanweisung gibt, die die Stabilität des Systems gewährleistet, gibt es nichts zu machen!“
Ich schluckte, lachte, und alle lachten. Aber etwa die Hälfte der 600 Nerds, die dem Vortrag zuhörten, schickten sofort E-Mails an das Team, das in der Firma geblieben war, um zu fragen, ob das Update MS-001-XPTO installiert sei. Mir antworteten sie: „Nein. Soll ich es installieren?“. Sechs Monate Verzögerung. Sechs Monate. „Ja, ich möchte, dass du es installierst.“
WannaCrypt
Diese Geschichte kommt mir in den Sinn wegen der Ereignisse vom vergangenen Freitag, dem 12. Mai 2017. Ein Tag, der nicht in die Geschichte der Technologie eingehen wird, denn schlimmere Tage werden kommen. Daran gibt es keinen Zweifel.
Seit einiger Zeit spricht man in der Community der Hacker und der auf Cybersicherheit spezialisierten Journalisten von einem möglichen massiven Angriff, der die Infrastruktur des Internets gefährden könnte, Dienste unterbrechen könnte, manche kritischer als andere, aber der „DER“ Angriff sein würde, eine Art Jüngstes Gericht des Internets und der Informatik. Manche sagen, dass die Ereignisse vom vergangenen Freitag genau dieser globale Angriff waren! Vielleicht hat sich der „Virus“ WannaCrypt seinen Platz in der Geschichte gesichert. Zumindest am Anfang dieser Geschichte.
Selbst mitten im Drama bemerke ich den Sinn für Humor unserer Community (der IT, der Hacker, der Piraten): WannaCrypt war der Name der „Initiative“, des Virus, des Problems. Aber einige Varianten der Bezeichnung tauchten auf, wie zum Beispiel WannaCry (willst du weinen?, in einer angepassten Übersetzung).
Was ist passiert?
Dieser Angriff stützte sich auf die Phishing-Technik, bei der scheinbar harmlose Objekte verwendet werden, die die Nutzer freiwillig, aber unbewusst dazu bringen, Daten preiszugeben oder schädliche Software auszuführen. In diesem Fall (und in vielen anderen in der Vergangenheit) erhält der Nutzer eine E-Mail, eventuell sogar von einem bekannten Absender, mit einem Anhang. Beim Öffnen des Anhangs wird die schädliche Software aktiv: dieser Anhang ist eigentlich der Code des Virus (technisch gesehen ist es kein Virus, aber der Begriff wird im weiteren Sinne verwendet). In diesem Moment passieren zwei Dinge gleichzeitig: Die Daten auf der Festplatte des Computers werden mit einem dem Nutzer unbekannten „Schlüssel“ verschlüsselt, und gleichzeitig wird eine Schwachstelle der Windows-Betriebssysteme ausgenutzt, insbesondere in den SMB-Komponenten, was die Verbreitung des Virus ermöglicht.
Folgen für die Opfer
Die unmittelbare Folge für die Nutzer ist die Verschlüsselung der Daten auf ihren Festplatten, die praktisch unmöglich zu entschlüsseln ist, ohne den jeweiligen „Schlüssel“ zu kennen. In einer Nachricht, die auf dem Computer erscheint, wird ein „Lösegeld“ (daher der Name dieser Softwareart: „Ransomware“) von 300 US-Dollar gefordert. Es wird auch eine Frist von 3 Tagen für diese Zahlung gesetzt. Wird diese Frist nicht eingehalten, steigt das „Lösegeld“ auf 600 US-Dollar, zahlbar innerhalb von 7 Tagen. Wird auch diese Zahlung nicht geleistet, erklären die Urheber der „Entführung von Informationen“, dass eine Entschlüsselung nicht mehr möglich sei. Niemals mehr.

Wie ist es passiert?
Dies ist der interessanteste Teil dieses gesamten Ereignisses. Wie war dieser Angriff in so großem Ausmaß möglich (EUROPOL stuft ihn als den größten Cyberangriff der Geschichte ein, mit 230.000 infizierten Computern am ersten Tag (12. Mai))?
Die Antwort sagt viel über unsere aktuelle Abhängigkeit von Technologien aus, über die weitverbreitete Unkenntnis der Computer- und Internetnutzer, einschließlich vieler sogenannter IT-Fachleute. Aber sie sagt noch mehr über das wahre Katz-und-Maus-Spiel aus, oder anders ausgedrückt, über die neuen Waffen, die Nationen und Staaten (und auch Einzelpersonen, Gruppen und Unternehmen) zur Verfügung stehen: Waffen, die die Welt stoppen können.
Nein, das ist keine Science-Fiction mehr. Die Schäden, die durch diese scheinbare „finanzielle Informationsgeisel“ (ein Verbrechen mit dem Ziel, durch Nötigung Profit zu erzielen) verursacht wurden, gehen über die bisher von den Kriminellen erzielten rund 50.000 € hinaus (ein Betrag, der am ersten Tag das Potenzial von 200.000 x 300 = 60 Millionen Dollar gehabt hätte, aber weit darunter blieb. Hoppla, Piraten…).
Die tatsächlichen Schäden werden nie veröffentlicht werden, da kommerzielle Interessen lauter sprechen als der Austausch von Informationen. Aber um sich einen Eindruck zu verschaffen: In Portugal sahen Unternehmen wie PT, NOS, Vodafone, EDP, einige Krankenhäuser und viele KMU, wie einige ihrer Computer von einem Moment auf den anderen verschlüsselt wurden. Die großen Organisationen trennten, als reine Notfallmaßnahme, Netzwerke und ganze Infrastrukturen, um die Verbreitung schnell einzudämmen. Multipliziert man dieses Szenario nun mit dem Rest der Welt, kann man sich das Ausmaß der entstandenen Schäden vorstellen.
War es vermeidbar?
Die Geschichte wiederholt sich, mit raffinierteren Updates und größerer Wirkung. Wie in der Geschichte am Anfang dieses Artikels war auch dies vermeidbar. Nun, mehr oder weniger.
Die Schwachstelle im Microsoft-Betriebssystem, die ausgenutzt wurde, wurde am 14. April von einer Hackergruppe öffentlich gemacht, die verschiedene Informationen darüber veröffentlichte, wie die US-amerikanische National Security Agency (NSA) Schwachstellen in Systemen ausnutzte, um illegal und ohne das Wissen anderer auf Systeme und Informationen zuzugreifen. Microsoft hatte die Schwachstelle jedoch bereits entdeckt, den Fix entwickelt und ein Update für die betroffenen Systeme bereits am… 14. März veröffentlicht! Der Angriff vom 12. Mai erfolgte also ZWEI MONATE, nachdem die Lösung, die die Verbreitung des Virus verhindert hätte, verfügbar war.
Deshalb: Ja, es war vermeidbar, zumindest die exponentielle Ausbreitung der Plage.
(ANMERKUNG zur Gewissensberuhigung: Die ursprüngliche Infektion wäre auf diese Weise jedoch nicht vermeidbar gewesen. In den letzten 3 Monaten hatten mindestens 4 meiner Kunden ihren PC durch Petya verschlüsselt, eine weitere in letzter Zeit aktive „Ransomware“. Einer dieser Kunden war ZWEIMAL auf demselben Computer betroffen. Die Technik war dieselbe, aber offenbar verbreitete sich Petya nicht über die jetzt genutzte Schwachstelle, sondern nur über die E-Mail-Infrastruktur und das sogenannte „Social Engineering“, bei dem der Nutzer unbewusst an der Infektion mitwirken muss).
Die Nachwirkungen
Dieses Ereignis hat mehrere Aspekte der Massenverbreitung von IT und Internet sichtbar gemacht, die zwar schon lange bekannt waren, aber plötzlich zu dringenden Anliegen wurden.
Eines der wichtigsten, umstrittensten und beachtenswertesten Themen ist die Beteiligung von Intelligence-Organisationen oder Geheimdiensten. Erstens, weil sie im Namen der Sicherheit selbst schädliche Software einsetzen und sie auf die gleiche Weise verbreiten wie Hacker, und zwar gegen uns alle. Das ist mehr oder weniger vergleichbar mit dem Abhören ohne richterliche Genehmigung oder der Anwendung von Folter bei der Vernehmung eines Terrorverdächtigen.
Brad Smith
Ein weiterer, weniger offensichtlicher, aber verwandter Punkt ist die Tatsache, dass die Windows-Schwachstelle, die die Verbreitung von WannaCrypt ermöglichte, der NSA angeblich schon lange bekannt war. Die Agentur hat die Information offenbar im eigenen Interesse (zur Nutzung) nicht offengelegt, wie wir durch ein weiteres „Leak“ erfahren haben. Zu diesem Thema lohnt es sich, die Stellungnahme des Microsoft-Präsidenten Brad Smith zu lesen.
Zusammenfassung:
Problem:
Die Phishing-Technik, ergänzt durch „Social Engineering“, ermöglicht es, dass Nutzer eines beliebigen Dienstes freiwillig Zugangsdaten (Login/Passwort) an Hacker weitergeben.
Gegenmaßnahme:
Lassen Sie sich nicht vom Schein täuschen (wie Sie es auch in der „realen Welt“ tun würden). Überprüfen Sie die Adresse des Absenders. Niemand wird Ihnen legitim eine E-Mail senden, in der Sie aufgefordert werden, Ihr Passwort über einen „Hier klicken“-Link zu ändern.
Haben Sie eine E-Mail von jemandem erhalten, den Sie nicht kennen, mit einem sozial akzeptablen Text? Zum Beispiel „Hallo Paulo, im Anhang sende ich dir den Bericht über die Verkäufe des ersten Quartals. Schau mal rein und sag mir Bescheid“, gefolgt von einem Anhang. Wenn die Nachricht nicht von einer bekannten Person stammt oder unerwartet ist, seien Sie misstrauisch. Wenn Sie den Anhang öffnen, ist die Wahrscheinlichkeit hoch, dass Sie anschließend 300 $ an einen Hacker zahlen.
Problem:
Schwachstelle des Betriebssystems
Gegenmaßnahme:
Halten Sie Ihre Updates immer… aktuell. Ja, es ist lästig, zwanzig Minuten zu warten, bis sich der Computer ausschaltet (oder startet), weil das Betriebssystem aktualisiert wird. Aber so funktioniert leider unsere Branche: Die Produkte kommen nicht beim ersten Mal perfekt heraus (auch nicht beim zweiten, dritten, vierten Mal… Thema für einen anderen Artikel!).
Allgemeine Gegenmaßnahmen
Ein guter Anti-Virus
Ihr Computer wird langsamer werden. Sie werden ein weiteres regelmäßiges Update durchführen müssen. Sie werden Geld für eine weitere Softwarelizenz ausgeben. Glauben Sie mir, Sie werden sich wünschen, das alles durchgemacht zu haben, wenn Sie im Fall einer fehlenden Basisschutzmaßnahme alle Informationen verlieren.
Vorbeugende Gewohnheiten
Wenn Ihr Browser Sie warnt, dass die Website, die Sie besuchen möchten, nicht sicher ist, besuchen Sie sie nicht, egal wie neugierig Sie sind.
Vermeiden Sie die Installation illegaler Software. Viele „Cracks“ zur Nutzung von Software ohne Kauf enthalten Viren, Backdoors, Trojaner usw. Oft ist die Infektion nicht sofort erkennbar. Aber sie wird es später sein (Antivirenprogramme helfen in diesem Fall gut weiter).
Ist es vorbei?
Nein. Es ist nie vorbei. Was wir tun können, ist, die Risiken zu mindern. Online-Bedrohungen wird es immer geben, genau wie „offline“. Deshalb impfen wir Kinder (nicht alle!), deshalb gibt es Polizeiüberwachung, Einbruchsalarme, Türen mit Schlössern. Und vor allem gibt es Gesetze. Diese sind im Fall unseres „Online-Lebens“ schwach, neu, oft auf falschen Annahmen basierend und völlig ineffektiv.
In diesen Zeiten, in denen wir mit hoher Geschwindigkeit auf die Technologie zureiten, müssen sich soziale Gewohnheiten, Gesetzgebung, Politiker und wir alle mit derselben Geschwindigkeit verändern.
Einige Links zum Thema
https://en.wikipedia.org/wiki/WannaCry_ransomware_attack
https://blogs.technet.microsoft.com/msrc/2017/05/12/customer-guidance-for-wannacrypt-attacks/
https://www.theregister.co.uk/2017/05/15/wannacrypt_sitrep/
https://betanews.com/2017/05/16/symantec-wannacrypt-ransomware/
Text von Paulo Brandão, Senior Consultant bei MEGABIT
Diesen und weitere Texte finden Sie im persönlichen Blog von Paulo Brandão unter: http://www.pauloteixeirabrandao.pt/wannacrypt-queres-chorar/
Möchten Sie benachrichtigt werden, wenn wir den nächsten Artikel oder das nächste Video veröffentlichen?
Kostenlos. Sie werden benachrichtigt, sobald wir veröffentlichen. Kein Spam, einfache Abmeldung.