Texte original par Paulo Brandão, Consultant Senior chez MEGABIT
 En 1999, je me suis rendu à Genève en compagnie d’un collègue pour assister à la Windows 2000 Deployment Conference, organisée par Microsoft. En arrivant à l’aéroport, pendant que nous attendions nos bagages, nous avons remarqué que certains écrans de l’aéroport affichaient une erreur typique de Windows NT4.0 et 2000 à l’époque, quelque chose comme « C++ Library… ».
L’aéroport qui accueillait des milliers de nerds de la région EMEA (Europe, Moyen-Orient, Afrique), la plus grande concentration de savoir technologique au mètre carré, et voilà : l’erreur du très décrié Windows ! Nous avons trouvé ça amusant.
Le lendemain, en assistant à l’une des conférences de Mark Russinovich, un gourou des entrailles de Windows à l’époque, qui portait sur la stabilité (ou son absence, comme beaucoup d’entre nous venant d’UNIX le savaient à l’époque), j’ai eu l’occasion de lui poser la question, mi-plaisantant mi-sérieux, sur l’incident survenu à l’aéroport de Genève la veille.
– « Ah, Mark, alors comment est-ce possible qu’une chose pareille arrive à l’aéroport de Genève, ah, ah, ah, tiens, voilà ce qu’on dit à propos de la stabilité de Windows… ».
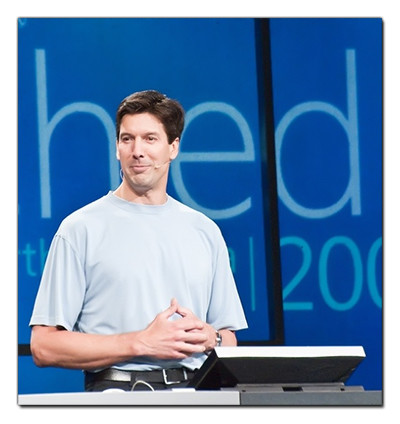
Mark Russinovich
Imperturbable, Russinovich me répond :
– « Oui, je suis au courant de ce qui s’est passé. Tu sais qu’une mise à jour pour ce système, qui corrigeait la faille pouvant dans ce cas être induite par un logiciel de l’utilisateur-programmeur, mais que Microsoft veut combler, avait déjà été publiée il y a 6 mois ? Le problème n’est pas Microsoft. Le problème est un système constitué de Microsoft (ou système d’exploitation), matériel, technicien : utilisateur. Ce sont tous ces aspects qui constituent le système. Si l’un d’eux échoue, nous aurons certainement des problèmes. S’il n’y a pas de responsabilité de la part de l’administrateur système, s’il n’y a pas de processus, de procédure, d’instruction de travail garantissant la stabilité du système, il n’y a rien à faire ! »
J’ai ravalé ma salive, j’ai ri et tout le monde a ri. Mais environ la moitié des 600 nerds qui assistaient à la conférence ont immédiatement envoyé des e-mails à l’équipe restée à l’entreprise pour demander si la mise à jour MS-001-XPTO était installée. On m’a répondu : « Non. Tu veux que je l’installe ? ». Six mois de retard. Six mois. « Oui, je veux que tu l’installes ».
WannaCrypt
Cette histoire revient à propos des événements du vendredi dernier, 12 mai 2017. Un jour qui ne restera pas dans l’histoire de la technologie, car de pires jours viendront. N’en doutez pas.
Depuis quelque temps déjà, dans la communauté des hackers et des journalistes spécialisés en cybersécurité, on parle d’une possible attaque massive qui pourrait compromettre l’infrastructure d’Internet, interrompant des services plus ou moins critiques, mais qui serait « L’ » attaque, une sorte de Jour du Jugement dernier d’Internet et de l’informatique. Certains disent que les événements du vendredi dernier constituent exactement cette attaque mondiale ! Peut-être que le « virus » WannaCrypt a conquis sa place dans l’histoire. Au début de cette histoire, du moins.
Même au milieu du drame, je note le sens de l’humour de notre communauté (celle de l’informatique, des hackers, des pirates) : WannaCrypt a été le nom de l’« initiative », du virus, du problème. Mais quelques variantes de désignation sont apparues, comme par exemple WannaCry (envie de pleurer ?, dans une traduction adaptée).
Que s’est-il passé ?
Cette attaque reposait sur la technique du phishing, qui utilise des objets apparemment anodins amenant les utilisateurs à fournir volontairement, mais inconsciemment, des données ou à exécuter un logiciel malveillant. Dans ce cas (et dans bien d’autres par le passé), l’utilisateur reçoit un e-mail, parfois même d’un expéditeur connu, avec une pièce jointe. En ouvrant la pièce jointe, le logiciel malveillant se met en action : cette pièce jointe est en réalité le code du virus (techniquement, ce n’est pas un virus, mais le terme est utilisé au sens large). À ce moment-là, deux choses se produisent simultanément : les données du disque de l’ordinateur commencent à être chiffrées à l’aide d’une « clé » inconnue de l’utilisateur, et en même temps, une vulnérabilité des systèmes d’exploitation Windows est exploitée, plus précisément dans les composants SMB, ce qui permet la propagation du virus.
Conséquences pour les victimes
La conséquence immédiate pour les utilisateurs est le chiffrement des données de leurs disques, pratiquement impossible à déchiffrer sans connaître la « clé » correspondante. Dans un message qui apparaît sur l’ordinateur, une « rançon » (d’où le nom donné à ce type de logiciel : « ransomware ») de 300 dollars américains est exigée. Un délai de 3 jours est également accordé pour effectuer ce paiement. Si cela n’est pas fait dans ce délai, la « rançon » passe à 600 dollars américains à payer en 7 jours. Si ce paiement n’est pas non plus effectué, les auteurs du « rapt d’informations » déclarent que le déchiffrement ne sera plus possible. Plus jamais.

Comment cela s’est-il passé ?
C’est la partie la plus intéressante de tout cet événement. Comment une attaque de cette ampleur a-t-elle été possible (EUROPOL la classe comme la plus grande cyberattaque de l’histoire, avec 230 000 ordinateurs infectés dès le premier jour (12 mai) ?
La réponse en dit long sur notre dépendance actuelle à la technologie, l’illettrisme généralisé des utilisateurs d’ordinateurs et d’Internet, y compris de nombreux professionnels des technologies de l’information. Mais elle en dit encore plus sur le véritable jeu du chat et de la souris, si l’on veut, ou, formulé autrement, sur les nouvelles armes à la disposition des nations et des États (et aussi des personnes, groupes et entreprises), des armes capables d’arrêter le monde.
Non, ce n’est plus de la science-fiction. Les dommages causés par ce « rapt d’informations à but financier » apparent (un crime visant à obtenir des profits par contrainte) vont au-delà des quelque 50 000 € obtenus jusqu’à présent par les criminels (une valeur qui aurait eu un potentiel de 200 000 x 300 = 60 millions de dollars dès le premier jour, mais qui est restée bien en deçà. Oups, pirates…).
Les véritables dommages ne seront jamais publiés, car les intérêts commerciaux priment sur le partage d’informations. Mais pour donner une idée, au Portugal, des entreprises comme PT, NOS, Vodafone, EDP, certains hôpitaux et de nombreuses PME ont vu certains de leurs ordinateurs chiffrés du jour au lendemain. Les grandes organisations, par simple mesure de précaution, ont déconnecté des réseaux, des infrastructures entières, afin de contenir rapidement la propagation. Multipliez maintenant ce scénario par le reste du monde… on peut imaginer l’ampleur des dommages impliqués.
Était-ce évitable ?
L’histoire se répète, avec des raffinements de mise à jour et d’impact. Comme dans l’histoire du début de cet article, cela aussi était évitable. Enfin, plus ou moins.
La fragilité du système d’exploitation de Microsoft qui a été exploitée a été rendue publique le 14 avril par un groupe de hackers qui a publié diverses informations sur la manière dont la National Security Agency (NSA) des États-Unis profitait de failles dans les systèmes pour accéder illégalement et à l’insu de tous à des systèmes et des informations. Mais Microsoft avait déjà détecté la faille, développé le correctif et publié une mise à jour pour les systèmes affectés dès… le 14 mars ! L’attaque du 12 mai survient ainsi DEUX MOIS après que la solution empêchant la propagation du virus était disponible.
C’est pourquoi, oui, c’était évitable, du moins l’expansion exponentielle du fléau.
(NOTE pour alléger les consciences : l’infection primaire, cependant, n’aurait pas été évitable de cette manière. Au cours des 3 derniers mois, au moins 4 de mes clients ont vu leur PC chiffré par Petya, un autre « ransomware » actif ces derniers temps. L’un de ces clients a été touché DEUX FOIS sur le même ordinateur. La technique était la même, mais apparemment Petya ne se propageait pas via la vulnérabilité utilisée ici, mais uniquement via l’infrastructure de messagerie et la « ingénierie sociale », qui nécessite que l’utilisateur collabore inconsciemment à l’infection).
Les suites
Cet événement a mis en lumière plusieurs aspects de la massification des TI et d’Internet qui, connus depuis longtemps, deviennent soudain des préoccupations urgentes à résoudre.
L’une des plus importantes, controversées et méritant attention est l’implication des organisations de renseignement ou d’espionnage. D’abord parce que, au nom de la sécurité, elles utilisent elles-mêmes des logiciels malveillants, les propageant de la même manière que les hackers, et dans la direction de nous tous. Ce qui équivaut plus ou moins à faire ou utiliser des écoutes sans autorisation d’un tribunal ou à recourir à la torture lors de l’interrogatoire d’un suspect de terrorisme.
Brad Smith
Un autre fait, moins évident, mais lié, est que la faille de Windows ayant permis la propagation de WannaCrypt était connue de la NSA, apparemment depuis longtemps. L’agence n’aurait pas divulgué l’information dans son propre intérêt (pour l’utiliser), comme nous l’apprenons grâce à une nouvelle « fuite ». Sur ce sujet, il vaut la peine de lire la position du président de Microsoft Brad Smith.
À retenir :
Problème :
La technique du phishing, complétée par l’« ingénierie sociale », permet aux utilisateurs d’un service quelconque de fournir volontairement leurs identifiants (login / mot de passe) à des hackers.
Contre-mesure :
Ne vous laissez pas tromper par les apparences (comme vous devriez le faire dans le « monde réel »). Vérifiez l’adresse de l’expéditeur. Personne ne vous enverra légitimement un e-mail vous demandant de changer votre mot de passe via un « cliquez ici ».
Vous avez reçu un e-mail de quelqu’un que vous ne connaissez pas, avec un texte socialement acceptable ? Par exemple « Bonjour Paulo, je t’envoie en pièce jointe le rapport sur les ventes du premier trimestre. Jette un œil et dis-moi ce que tu en penses », suivi d’une pièce jointe. Si le message ne vient pas de quelqu’un de connu ou s’il est inattendu, méfiez-vous. Si vous ouvrez la pièce jointe, la probabilité de finir par payer 300 $ à un hacker est élevée.
Problème :
Fragilité du système d’exploitation
Contre-mesure :
Gardez toujours vos mises à jour… à jour. Oui, c’est agaçant d’attendre vingt minutes que l’ordinateur s’éteigne (ou démarre) parce qu’il met à jour le système d’exploitation. Mais c’est malheureusement ainsi que fonctionne notre industrie : les produits ne sortent pas parfaits du premier coup (ni du deuxième, du troisième, du quatrième… sujet pour un autre article !).
Contre-mesures génériques
Un bon anti-virus
Votre ordinateur va devenir plus lent. Vous aurez une mise à jour supplémentaire à faire régulièrement. Vous dépenserez de l’argent pour une licence logicielle de plus. Croyez-moi, vous préférerez subir tout cela plutôt que de perdre toutes vos informations faute de cette protection de base.
Habitudes préventives
Si votre navigateur vous avertit que le site que vous voulez consulter n’est pas sûr, ne le consultez pas, quelle que soit votre curiosité.
Évitez d’installer des logiciels illégaux. Beaucoup de « cracks » permettant d’utiliser un logiciel sans l’acheter contiennent des virus, des backdoors, des trojans, etc. Souvent, l’infection n’est même pas immédiatement évidente. Mais elle le sera plus tard (les antivirus sont d’une bonne aide dans ce cas).
Est-ce terminé ?
Non. Ce n’est jamais terminé. Ce que nous pouvons faire, c’est atténuer les risques. Il y aura toujours des menaces en ligne, tout comme il y en a « hors ligne ». C’est pourquoi nous vaccinons les enfants (pas tous !), c’est pourquoi il existe une surveillance policière, des alarmes anti-intrusion, des portes avec serrures. Et surtout, il existe la Loi. Qui, dans le cas de notre « vie en ligne », est faible, récente, souvent basée sur des hypothèses erronées et tout à fait inefficace.
En ces temps où nous chevauchons à grande vitesse la technologie, les habitudes sociales, la législation, les politiciens et nous tous devrons changer à la même vitesse.
Quelques liens sur le sujet
https://en.wikipedia.org/wiki/WannaCry_ransomware_attack
https://blogs.technet.microsoft.com/msrc/2017/05/12/customer-guidance-for-wannacrypt-attacks/
https://www.theregister.co.uk/2017/05/15/wannacrypt_sitrep/
https://betanews.com/2017/05/16/symantec-wannacrypt-ransomware/
Texte par Paulo Brandão, Consultant Senior chez MEGABIT
Vous pouvez retrouver ce texte, et d’autres, sur le blog personnel de Paulo Brandão à l’adresse : http://www.pauloteixeirabrandao.pt/wannacrypt-queres-chorar/
Vous souhaitez être averti de la publication de notre prochain article ou vidéo ?
Gratuit. Soyez averti dès que nous publions. Pas de spam, désabonnement facile.