Texto original por Paulo Brandão, Consultor Sénior en MEGABIT
 En 1999 viajé a Ginebra en compañía de un colega para asistir a la Windows 2000 Deployment Conference, organizada por Microsoft. Al llegar al aeropuerto, mientras esperábamos el equipaje de bodega, nos dimos cuenta de que algunos de los monitores del aeropuerto mostraban un error típico de Windows NT4.0 y 2000 en aquel momento, algo como “C++ Library…”.
El aeropuerto que estaba recibiendo a miles de nerds de la región EMEA (Europa, Oriente Medio, África), la mayor concentración de saber tecnológico por metro cuadrado, y ahí estaba: ¡el error del mal amado Windows! Nos pareció gracioso.
Al día siguiente, asistiendo a una de las conferencias de Mark Russinovich, un gurú de las entrañas de Windows en aquel entonces, que trataba sobre la estabilidad (o la falta de ella, como muchos de los que veníamos de UNIX en aquella época sabíamos), tuve la oportunidad de plantearle la cuestión, medio en broma medio en serio, sobre lo sucedido en el aeropuerto de Ginebra el día anterior.
– “Ah, y entonces, Mark, ¿cómo es posible que ocurra algo así en el aeropuerto de Ginebra, ja, ja, ja, toma, ya está dicho sobre la estabilidad de Windows…”.
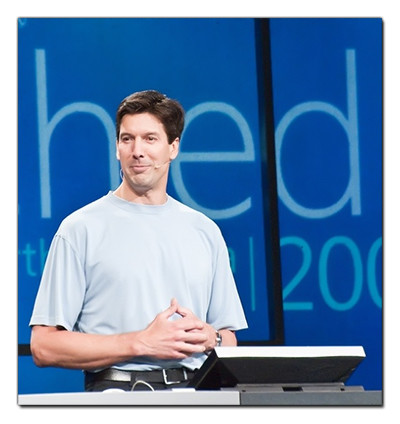
Mark Russinovich
Imperturbable, Russinovich me responde:
– “Sí, estoy al tanto de lo que ocurrió. ¿Sabes que una actualización para ese sistema, que corregía el fallo que en este caso puede ser inducido por software del usuario-programador, pero que Microsoft quiere resolver, ya se había publicado hace 6 meses? El problema no es Microsoft. El problema es un sistema compuesto por Microsoft (o sistema operativo), hardware, técnico: usuario. Son todas estas vertientes las que conforman el sistema. Si una de ellas falla, tendremos problemas, con certeza. Si no existe responsabilidad por parte del administrador de sistemas, si no existe un proceso, un procedimiento, una instrucción de trabajo que garantice la estabilidad del sistema, ¡no hay nada que hacer!”
Tragué saliva, me reí y todos se rieron. Pero cerca de la mitad de los 600 nerds que asistían a la charla enviaron de inmediato correos al equipo que había quedado en la empresa preguntando si la actualización MS-001-XPTO estaba instalada. A mí me respondieron: “No. ¿Quieres que la instale?”. Seis meses de retraso. Seis meses. “Sí, quiero que la instales”.
WannaCrypt
Viene al caso esta historia a propósito de los sucesos del viernes pasado, 12 de mayo de 2017. Un día que no pasará a la historia de la tecnología, porque vendrán días peores. No lo duden.
Desde hace algún tiempo, en la comunidad de hackers y periodistas especializados en ciberseguridad se viene hablando de un posible ataque masivo que podría comprometer la infraestructura de Internet, interrumpiendo servicios, unos más críticos que otros, pero que sería “el” ataque, una especie de Día del Juicio Final de Internet y la Informática. Hay quien dice que los acontecimientos del pasado viernes constituyeron exactamente ese ataque global. Tal vez el “virus” WannaCrypt haya conquistado su lugar en la historia. Al menos al principio de esta historia.
Incluso en medio del drama, noto el sentido del humor de nuestra comunidad (la de TI, los hackers, los piratas): WannaCrypt fue el nombre de la “iniciativa”, del virus, del problema. Pero surgieron algunas variantes en la denominación, como por ejemplo WannaCry (¿quieres llorar?, en una traducción adaptada).
¿Qué pasó?
Este ataque tuvo como base la técnica de phishing, en la cual se usan objetos aparentemente inocuos, que llevan a los usuarios voluntaria pero inconscientemente a facilitar datos o a ejecutar software malicioso. En este caso (y en muchos otros en el pasado), el usuario recibe un correo, eventualmente incluso con un remitente conocido, con un adjunto. Al abrir el adjunto, el software malicioso entra en funcionamiento: este adjunto en realidad es el código del virus (técnicamente no es un virus, pero el término se usa en sentido amplio). En ese momento ocurren dos cosas simultáneamente: los datos del disco del ordenador comienzan a cifrarse con una “clave” desconocida para el usuario, y al mismo tiempo se explota una vulnerabilidad de los sistemas operativos Windows, concretamente en los componentes de SMB, que permite la propagación del virus.
Consecuencias para las víctimas
La consecuencia inmediata para los usuarios es el cifrado de los datos de sus discos, prácticamente imposible de descifrar sin conocer la respectiva “clave”. En un mensaje que aparece en el ordenador, se exige un “rescate” (de ahí el nombre dado a este tipo de software: “ransomware”) de 300 dólares estadounidenses. También se da un plazo de 3 días para realizar ese pago. En caso de no hacerse en ese plazo, el “rescate” pasa a 600 dólares estadounidenses, a pagar en 7 días. Si tampoco se realiza este pago, los perpetradores del “secuestro de información” afirman que el descifrado ya no será posible. Nunca más.

¿Cómo ocurrió?
Esta es la parte más interesante de todo este suceso. ¿Cómo fue posible este ataque a tan gran escala (la EUROPOL lo clasifica como el mayor ciberataque de la historia, con 230.000 ordenadores infectados el primer día (12 de mayo)?
La respuesta dice mucho sobre nuestra actual dependencia de la tecnología, el analfabetismo generalizado de los usuarios de ordenadores e Internet, incluyendo muchos de los llamados profesionales de tecnologías de la información. Pero dice aún más sobre el verdadero juego del gato y el ratón, si se quiere, o dicho de otra forma, sobre las nuevas armas a disposición de las naciones y estados (y también personas, grupos y empresas), armas que pueden paralizar el mundo.
No, ya no es ciencia ficción. Los perjuicios causados por este aparente “secuestro financiero de información” (un crimen con el objetivo de obtener lucro mediante coacción) van más allá de los cerca de 50.000€ conseguidos hasta ahora por los criminales (valor que tendría el potencial de 200.000 x 300 = 60 millones de dólares el primer día, pero que quedó muy por debajo. Vaya, piratas…).
Los verdaderos perjuicios nunca se publicarán, pues los intereses comerciales pesan más que compartir la información. Pero para hacerse una idea, en Portugal, empresas como PT, NOS, Vodafone, EDP, algunos hospitales y muchas pymes vieron algunos de sus ordenadores cifrados de un momento a otro. Las grandes organizaciones, como respuesta meramente de contingencia, desconectaron redes, infraestructuras enteras, para contener rápidamente la propagación. Ahora multiplique este escenario por el resto del mundo… podemos imaginar la magnitud de los perjuicios implicados.
¿Era evitable?
La historia se repite, con detalles de actualización e impacto. Al igual que en la historia del inicio de este artículo, esto también era evitable. Es decir, más o menos.
La fragilidad del sistema operativo de Microsoft que se usó fue hecha pública el 14 de abril por un grupo de hackers que publicó variada información sobre cómo la National Security Agency (NSA) de EE. UU. estaba aprovechando fallos en los sistemas para acceder ilegalmente y sin conocimiento de nadie a sistemas e información. Pero Microsoft ya había detectado el fallo, desarrollado la corrección y publicado una actualización para los sistemas afectados el… ¡14 de marzo! El ataque del 12 de mayo surge así DOS MESES después de que la solución que impediría la propagación del virus estuviera disponible.
Por eso sí, era evitable, al menos la propagación exponencial de la plaga.
(NOTA para aligerar conciencias: la infección primaria, sin embargo, no habría sido evitable de esta forma. En los últimos 3 meses, al menos 4 clientes míos vieron su PC cifrado por Petya, otro “ransomware” activo en los últimos tiempos. Uno de esos clientes fue afectado DOS VECES en el mismo ordenador. La técnica fue la misma, pero aparentemente Petya no se propagaba a través de la vulnerabilidad ahora usada, sino solo a partir de la infraestructura de correo electrónico y la llamada “ingeniería social”, que requiere que el usuario colabore inconscientemente con la infección).
El “aftermath”
Este suceso dio visibilidad a varios aspectos de la masificación de las TI e Internet que, siendo conocidos desde hace tiempo, de repente se convierten en preocupaciones urgentes de resolver.
Una de las más importantes, polémicas y merecedoras de atención es la implicación de las organizaciones de intelligence o espionaje. Primero porque, en nombre de la seguridad, ellas mismas usan software malicioso, propagándolo de la misma forma que los hackers, y en dirección a todos nosotros. Lo que sería más o menos equivalente a hacer o usar escuchas sin autorización judicial o usar tortura en el interrogatorio de un sospechoso de terrorismo.
Brad Smith
Otra, menos evidente, pero relacionada, es el hecho de que el fallo en Windows que permitió la propagación de WannaCrypt era conocido por la NSA, presuntamente desde hace mucho tiempo. Al parecer, la agencia no divulgó la información en su propio interés (para utilizarla), como sabemos gracias a otra “filtración”. Sobre este asunto, vale la pena leer la posición del presidente de Microsoft Brad Smith.
A tener en cuenta:
Problema:
La técnica de phishing, complementada por “ingeniería social”, permite que los usuarios de cualquier servicio proporcionen voluntariamente credenciales (usuario / contraseña) a los hackers.
Contramedida:
No se deje engañar por las apariencias (tal como debe hacer en el “mundo real”). Verifique la dirección del remitente. Nadie le enviará legítimamente un correo pidiéndole que cambie la contraseña mediante un “haga clic aquí”.
¿Recibió un correo de alguien que no conoce, con un texto socialmente aceptable? Por ejemplo, “Hola Paulo, te envío adjunto el informe sobre las ventas del primer trimestre. Échale un vistazo y dime algo”, seguido de un adjunto. Si el mensaje no proviene de alguien conocido o es inesperado, desconfíe. Si abre el adjunto, la probabilidad de que a continuación esté pagando 300$ a un hacker es alta.
Problema:
Fragilidad del Sistema Operativo
Contramedida:
Tenga siempre las actualizaciones… actualizadas. Sí, es una molestia esperar veinte minutos a que el ordenador se apague (o arranque) porque está actualizando el sistema operativo. Pero así es, lamentablemente, como funciona nuestra industria: los productos no salen perfectos a la primera (ni a la segunda, tercera, cuarta… ¡tema para otro artículo!).
Contramedidas genéricas
Un buen anti-virus
Su ordenador se volverá más lento. Tendrá una actualización más que hacer regularmente. Gastará dinero en una licencia de software más. Créame que deseará haber pasado por todo eso cuando pierda toda la información en caso de no contar con esta protección básica.
Hábitos preventivos
Si su navegador le avisa de que el sitio que quiere consultar no es seguro, no lo consulte, por mucha curiosidad que tenga.
Evite la instalación de software ilegal. Muchos de los “cracks” para usar software sin comprarlo contienen virus, puertas traseras, troyanos, etc. Muchas veces la infección ni siquiera es inmediatamente evidente. Pero lo será más tarde (los antivirus ayudan bastante en este caso).
¿Terminó?
No. Nunca termina. Lo que podemos hacer es mitigar los riesgos. Siempre habrá amenazas en línea, como las hay “fuera de línea”. Por eso vacunamos a los niños (¡no todos!), por eso existe la vigilancia policial, alarmas contra intrusión, puertas con cerraduras. Y sobre todo, existe la Ley. Que en el caso de nuestra “vida en línea” es débil, reciente, muchas veces basada en supuestos erróneos y del todo ineficaz.
En estos tiempos en que cabalgamos a gran velocidad la tecnología, los hábitos sociales, la legislación, los políticos y todos nosotros tendremos que cambiar a la misma velocidad.
Algunos enlaces sobre el tema
https://en.wikipedia.org/wiki/WannaCry_ransomware_attack
https://blogs.technet.microsoft.com/msrc/2017/05/12/customer-guidance-for-wannacrypt-attacks/
https://www.theregister.co.uk/2017/05/15/wannacrypt_sitrep/
https://betanews.com/2017/05/16/symantec-wannacrypt-ransomware/
Texto por Paulo Brandão, Consultor Sénior en MEGABIT
Puede encontrar este texto, y otros, en el blog personal de Paulo Brandão en: http://www.pauloteixeirabrandao.pt/wannacrypt-queres-chorar/
¿Quiere recibir un aviso cuando publiquemos el próximo artículo o vídeo?
Gratuito. Reciba un aviso en cuanto publiquemos. Sin spam y con baja sencilla.